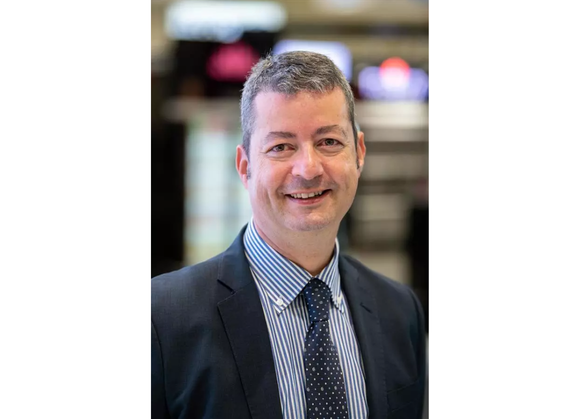
Milano – Gli attacchi informatici che negli ultimi tempi hanno coinvolto operatori della distribuzione alimentare in diversi Paesi europei riportano al centro dell’attenzione il tema della cybersecurity nella catena del freddo. A fare il punto sulle vulnerabilità del settore e sulle possibili contromisure è Francesco Mastrapasqua, presidente di Assocold, associazione che riunisce le aziende del comparto, in un’intervista pubblicata da Il Sole 24 Ore.
Secondo Mastrapasqua, gli hacker non si sarebbero infiltrati direttamente nelle macchine frigorifere, ma attraverso componenti elettronici e infrastrutture di rete dei punti vendita, sfruttando accessi Ip non adeguatamente protetti. “Il monitoraggio remoto dei banchi frigoriferi non è il problema. Anzi, in buona parte è la soluzione, proprio per scongiurare questi attacchi. Agevolati in questo caso da punti di accesso Ip non protetti in modo adeguato nelle reti dei punti vendita”, ha precisato.
Secondo il presidente di Assocold, la prevenzione richiede investimenti in cybersecurity, architetture protette, accessi remoti sicuri e collegamenti Vpn. Il monitoraggio consente infatti di controllare in tempo reale i parametri degli impianti e intervenire tempestivamente in caso di anomalie, per esempio quando la temperatura raggiunge valori fuori norma. A questo si aggiungono manutenzione preventiva e ottimizzazione della ventilazione, anche durante il carico della merce, quando le porte dei banchi restano aperte. Particolarmente esposti sono gli impianti più datati, con componenti ormai fuori produzione. Per favorirne il rinnovo, Mastrapasqua ritiene utile prevedere incentivi alla sostituzione delle apparecchiature, in alcuni casi installate da 15-20 anni. “Mettendo a confronto quanto accaduto in Francia, con 700 negozi coinvolti (leggi qui), e la situazione in Italia (leggi qui), vediamo un sistema nazionale molto più resiliente“, ha dichiarato.
Un ulteriore sviluppo riguarda l’intelligenza artificiale: i milioni di dati raccolti dagli impianti possono essere trasformati in indicazioni e azioni concrete, migliorando efficienza e competitività. “A differenza del passato, con l’intelligenza artificiale i milioni di dati raccolti sul campo possono essere utilizzati e tradotti in azioni concrete. Tutto questo si traduce in efficienza e dunque in competitività per il cliente finale”, ha osservato Mastrapasqua. Le grandi catene della Gdo sono generalmente più avanti nell’adozione di queste tecnologie, mentre gli operatori più piccoli procedono con maggiore cautela.
Sul fronte normativo, il presidente ricorda il ruolo del Cyber Resilience Act, che introduce requisiti obbligatori di sicurezza informatica per hardware e software con elementi digitali commercializzati nell’Unione europea, definendo responsabilità e promuovendo una maggiore collaborazione lungo la catena del valore.