Dalla Francia alla Sicilia, passando per Belgio e Scandinavia, i cyberattacchi colpiscono gli impianti di refrigerazione. Sotto accusa anche sistemi non aggiornati. Ma la responsabilità è davvero soltanto dei gestori?
Di Massimo Moscati, direttore editoriale di PR Planet Refrigeration
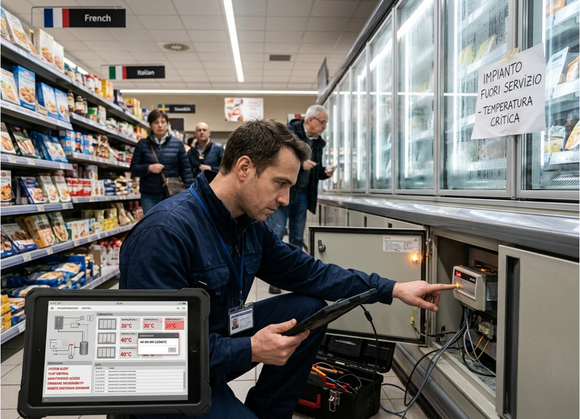
Un supermercato apre al mattino e scopre che i banchi frigoriferi non funzionano più. Le temperature sono salite, i prodotti sono compromessi, le celle hanno perso la capacità di conservare gli alimenti. Non è saltata la corrente, non si è guastato un compressore e non c’è stata una perdita di refrigerante. Qualcuno, a migliaia di chilometri di distanza, ha impartito un comando attraverso Internet.
È la nuova vulnerabilità della refrigerazione. Nell’autunno 2026 una serie di attacchi informatici ha interessato supermercati di diversi Paesi europei, trasformando i sistemi di controllo degli impianti frigoriferi in bersagli dei cybercriminali. Una vicenda che impone una riflessione: quanto sono sicuri gli impianti connessi sui quali abbiamo costruito una parte importante della modernizzazione del settore?
Il primo allarme è arrivato dalla Francia, nella notte tra l’11 e il 12 ottobre. Numerosi punti vendita di insegne come Intermarché, Netto, Coopérative U, Carrefour, E.Leclerc e Monoprix sono stati interessati da intrusioni nei sistemi di controllo della refrigerazione. Secondo le ricostruzioni di Le Monde, in alcuni esercizi le temperature avrebbero raggiunto livelli prossimi ai 50 °C. Gli aggressori non si sarebbero limitati a modificare i parametri di funzionamento: avrebbero anche prolungato i cicli di sbrinamento, ritardando l’attivazione degli allarmi e rendendo più difficile individuare il problema. Charles Dezon, proprietario di un Intermarché nella regione di Bordeaux, ha raccontato di aver scoperto il danno all’arrivo del personale, quando parte dei prodotti surgelati era ormai da eliminare.
Il 2 novembre Reuters ha documentato nuovi episodi in Belgio, Lussemburgo, Svezia e Irlanda. Tra le insegne coinvolte figurano Delhaize, Carrefour, Colruyt, Coop, ICA, IKEA e SuperValu. Carrefour ha confermato problemi in 15 punti vendita belgi, Coop Svezia in sette esercizi. In Belgio un commerciante ha quantificato in circa 15.000 euro il valore della carne compromessa.
Anche l’Italia è entrata nella vicenda. In Sicilia, diversi supermercati, tra cui alcuni punti vendita Coop nelle province di Palermo e Catania, hanno subito intrusioni nei sistemi di telecontrollo dei banchi frigoriferi. Il gruppo Radenza ha confermato gli episodi e i danni alla conservazione dei prodotti. La Polizia Postale sta ricostruendo l’origine degli attacchi e verificando eventuali collegamenti con quelli registrati negli altri Paesi.
Danfoss e non solo
Nelle ricostruzioni francesi è comparso più volte il nome di Danfoss. Diversi sistemi di supervisione interessati appartengono alla famiglia AK-SM, soprattutto a generazioni precedenti, alcune delle quali non più supportate dal produttore. Danfoss ha richiamato l’attenzione sulla presenza di firmware non aggiornati e apparecchiature fuori dal ciclo di assistenza. Tra i modelli citati figurano AK-SM800, fuori produzione dal 2021, e AK-SC355, uscito dal catalogo nel 2016. Anche alcuni AK-SM800A sarebbero stati interessati da problemi in presenza di versioni software non aggiornate.
Le vulnerabilità erano state individuate dai ricercatori di Claroty Team82 e comunicate al produttore, che aveva reso disponibili gli interventi correttivi. Eppure, dispositivi potenzialmente vulnerabili risultavano ancora raggiungibili attraverso Internet.
Sarebbe però sbagliato trasformare la vicenda in un processo a Danfoss. Il problema riguarda l’intero ecosistema della refrigerazione connessa. Lo dimostra la ricerca pubblicata nell’agosto 2026 da Claroty sui controllori Copeland XWEB Pro: 23 vulnerabilità individuate, 21 delle quali classificate ad alta gravità. Alcune consentivano di superare i sistemi di autenticazione e arrivare all’esecuzione di comandi con privilegi elevati. In laboratorio i ricercatori sono riusciti a intervenire sui dispositivi collegati attraverso una rete Modbus, modificando il funzionamento dei componenti e alterando le informazioni visualizzate dal sistema di supervisione.
Ma di chi è la colpa?
È facile sostenere che i supermercati avrebbero dovuto aggiornare i propri sistemi. In parte è vero: lasciare in funzione un controllore non più supportato, magari direttamente esposto a Internet, significa accettare un rischio serio. Ma possiamo davvero scaricare tutta la responsabilità sul negoziante?
Un supermercato acquista un impianto per conservare gli alimenti, non per diventare un centro di competenza informatica. Il responsabile del punto vendita può conoscere le esigenze di manutenzione di compressori, evaporatori e valvole, ma non necessariamente sapere che il supervisore installato dieci anni prima utilizza un firmware vulnerabile o che il suo accesso remoto non è adeguatamente protetto.
Chi deve informarlo? Il produttore, l’installatore, il manutentore o il system integrator che gestisce la connessione? E chi deve sostenere il costo della sostituzione di un’apparecchiatura che, dal punto di vista frigorifero, continua a funzionare perfettamente?
La responsabilità deve essere condivisa. I produttori devono comunicare vulnerabilità, aggiornamenti disponibili e fine del supporto; gli installatori devono verificare le configurazioni; i manutentori devono segnalare i rischi; i gestori devono programmare gli investimenti necessari. La lunga vita operativa degli impianti, da sempre un vantaggio del settore, può diventare un problema quando la durata fisica non coincide più con quella tecnologica. Un controllore può funzionare per vent’anni, mentre il software che lo governa diventa obsoleto.
28 minuti a sei dollari
A rendere il quadro ancora più preoccupante è l’intelligenza artificiale. Il 13 ottobre Claroty ha pubblicato un esperimento che dimostra quanto rapidamente un agente AI possa riprodurre vulnerabilità già conosciute nei controllori Danfoss. I ricercatori di Team82 sono riusciti a ottenere, in laboratorio, l’esecuzione di comandi con privilegi di root in circa 28 minuti, con una spesa di appena sei dollari per l’utilizzo dell’intelligenza artificiale.
Non significa che gli attacchi ai supermercati siano stati necessariamente condotti con l’AI. Significa però che individuare e sfruttare le debolezze dei sistemi industriali sta diventando più rapido ed economico. Anche soggetti privi di competenze specialistiche possono disporre di strumenti capaci di analizzare firmware e riprodurre vulnerabilità già documentate.
Amir Preminger, Cto di Claroty, ha richiamato l’attenzione proprio su questo cambiamento: la combinazione tra sistemi industriali esposti e nuove capacità dell’intelligenza artificiale aumenta i rischi per le infrastrutture connesse.
La sicurezza deve diventare manutenzione
Che cosa fare? Prima di tutto, evitare che i controllori siano direttamente accessibili da Internet. Gli accessi remoti devono passare attraverso VPN, autenticazione a più fattori e sistemi che registrino le sessioni. Le password predefinite vanno sostituite e le reti dedicate alla refrigerazione separate da quelle utilizzate per casse e uffici.
Occorre conoscere il parco installato, verificare le versioni dei firmware, applicare gli aggiornamenti e programmare la sostituzione dei dispositivi che non ricevono più supporto. È inoltre opportuno disporre di misurazioni indipendenti dal sistema di supervisione: un dato visualizzato sul monitor non è necessariamente affidabile se il sistema stesso è stato compromesso.
La cybersecurity deve entrare nella manutenzione ordinaria. Il frigorista non deve diventare un esperto informatico, ma deve saper riconoscere una configurazione rischiosa e coinvolgere le competenze necessarie.
La refrigerazione è un’infrastruttura essenziale della distribuzione alimentare, ma anche della sanità, della farmaceutica e dell’industria. Un attacco può compromettere la sicurezza degli alimenti, generare sprechi e interrompere servizi indispensabili.
Per anni abbiamo celebrato la refrigerazione connessa come strumento di efficienza, risparmio energetico e manutenzione intelligente. Ora dobbiamo riconoscere che la connettività comporta una responsabilità nuova. Un impianto che funziona perfettamente ma può essere comandato da uno sconosciuto dall’altra parte del mondo non è un impianto efficiente: è un impianto vulnerabile.
Chi deve garantirne la sicurezza? Quali obblighi spettano ai produttori e quali ai gestori? Come cambierà il lavoro dei frigoristi?
Sono le domande alle quali PR Planet Refrigeration dedicherà un approfondimento sul prossimo numero, analizzando responsabilità, tecnologie di protezione e nuove sfide per l’intera filiera.